
2026年9月30日
role/personオブジェクトの登録に関するお願い
JPIRR は2027年03月末をもってソフトウェアの更新(IRRdv4)を予定しております。 新ソフトウェアにおいては、 登録情報の間で満たされるべき参照関係が現行版よりも厳密に規定されています。 これに伴って、現行のままの登録情報では、 新ソフトウェアに移行したのちに登録情報の操作(新規作成・更新・削除)においてエラーが発生するケースがあります。 そのため、 移行後にも任意のタイミングでスムースに登録情報を操作できるよう、 お早めにご準備をお願いするものです。
今回の更新を迎えるにあたって、 roleオブジェクトまたはpersonオブジェクトのうち、 少なくとも一方を適切な内容でご登録をお願いいたします。 現在すでにrole/personオブジェクトをご登録いただいていたとしても、 登録内容が新システムの規定に沿っていない場合には、 適切な状態に更新していただく必要があります。
roleオブジェクトおよびpersonオブジェクトに関する説明やその登録手順につきましては、
現行版の案内ページがございますので、
以下も併せてご参照ください。
https://www.nic.ad.jp/doc/jpnic-01291#3
新ソフトウェアでの要件
JPIRR上のすべてのオブジェクトにおいて、admin-c属性とtech-c属性に記載された(以下「参照する」と記述します)ハンドル情報をnic-hdl属性としてもつrole/personオブジェクトが必須になります。
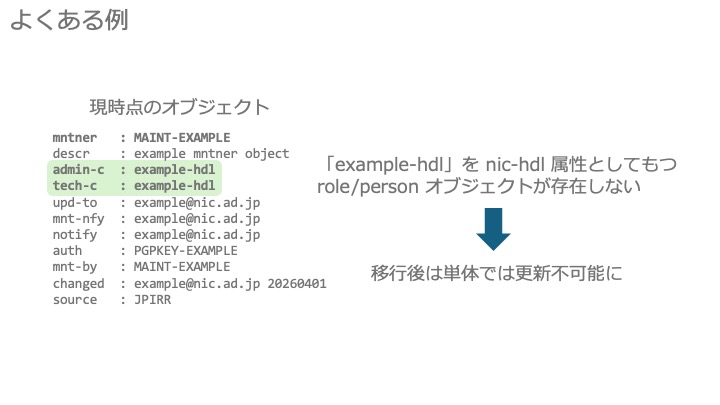
下記の例のように、 あるオブジェクトがadmin-c/tech-c属性で参照しているハンドル情報を表すrole/personオブジェクトが存在しない場合、 新ソフトウェア移行後にはそのオブジェクトに対する操作(新規作成・更新・削除)がエラーになります。 特にmntnerオブジェクトと相互参照するようにrole/personオブジェクトを準備しておかないと、 mntnerオブジェクト自体を含む管理下のすべてのオブジェクトに対する操作に支障をきたします。
JPIRRでは他IRRからミラーとしてデータ提供を受けていますが、 そうしたJPIRRからも登録情報を参照できる他IRRにrole/personオブジェクトを登録していたとしても本件への対応にはなりません。
source: JPIRRのmntnerオブジェクトに対してはsource: JPIRRのrole/personオブジェクトが必要です。
一方で新システムでは下記のようなオブジェクト間の相互参照が必要となります。
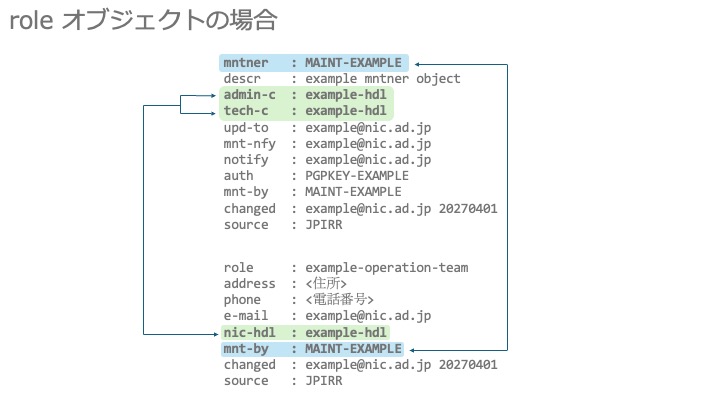
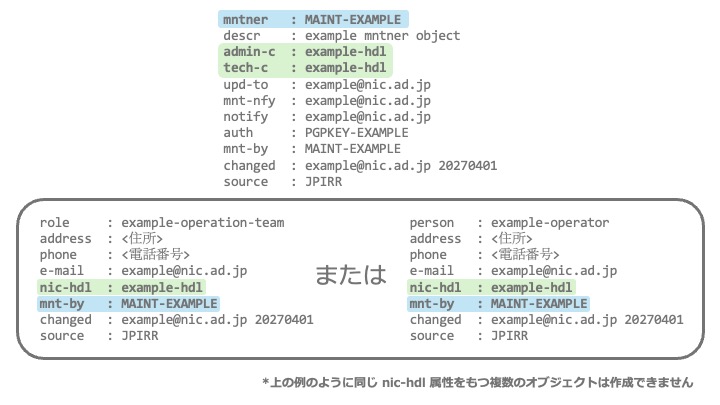
roleオブジェクトのnic-hdl属性には「担当グループ情報(グループハンドル)」を、 personオブジェクトのnic-hdl属性には「担当者情報(JPNICハンドル)」を記載してください。 また、roleオブジェクトとpersonオブジェクトいずれの場合でもnic-hdl属性はJPIRR全体で一意性が求められるため、同じnic-hdl属性をもつオブジェクトは作成できません。
下記の画像はmntnerオブジェクトと対応するrole/personオブジェクトの相互参照関係を示したものです。 admin-c/tech-c属性が参照するのはハンドル情報であり、 role/personオブジェクトの名前ではないことにご注意ください。
Q&A
Q. role/personオブジェクト以外にシステム変更によって変わることは?
A. 「CRYPT-PWの新規発行を終了」「BCRYPT-PWによる認証提供を開始」「IRRオブジェクトガーベジコレクタの動作基準と削除対象の変更」の3点です。
詳しくは
JPIRRのシステム変更に伴う変更点について
をご覧ください。
Q. 本件対応の具体的な期限は?
A. JPNIC側で定めた期限はございませんが、
任意のタイミングでスムースに登録データを操作できるよう、
可能な限りお早めのご対応をお願いいたします。
Q. 新ソフトウェアに移行した後からでもrole/personオブジェクトを作成できるのか
A. 移行の前後に関わらず可能です。
Q. role/person オブジェクトの登録方法は?
A. 本ページに沿って登録内容をご準備いただきましたら、
所定のフォームをauto-dbm@nic.ad.jpに送付してください。
また、
現行版の案内ページ
も併せてご参照ください。
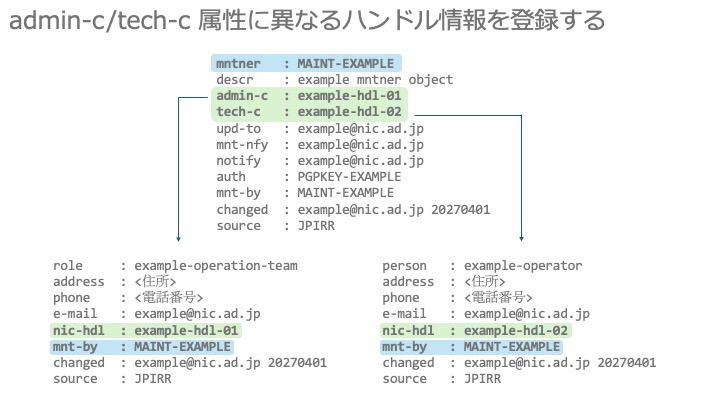
Q. admin-c属性とtech-c属性に記載するハンドル情報は同じものでなければならないのか。
A. その必要はありません。
両属性に記載されたそれぞれのハンドル情報をnic-hdl属性にもつrole/personオブジェクトを一つずつご登録ください。
Q. 複数のmntnerオブジェクトで単一のrole/personオブジェクトを共有している場合にはどうすればよいか。
A. role/personオブジェクトのmnt-by属性に、
当該オブジェクトを共有させているmntnerオブジェクトをすべてカンマ区切りで併記すれば現状を維持可能です。
また、こうしたrole/personオブジェクトに対しては、
併記されたうちどのmntnerオブジェクトによる認証情報でも認証できます。
以上